Schimbul de mesaje dintre România și NATO, dar și cu UE, interceptat de hackerii pro-ruși. Anunțul făcut de SRI

Un program instalat pe serverul de e-mail al unei organizații guvernamentale din România căuta corespondență cu adrese instituționale NATO și UE. Anunțul a venit din partea unei companii private, străine, de securitate cibernetică, ESET. Lucrurile se întâmplau încă din 23 decembrie 2025. Serviciul Român de Informații (SRI) a transmis miercuri un comunicat de presă pe această temă.
Anunțul pe această temă făcut de SRI
ACTUALIZARE 12:50 Serviciul Român de Informații susține, într-un comunicat, că SRI, prin Centrul Național Cyberint, a identificat acest atac cibernetic în decembrie 2025 și a implementat măsuri de contracarare a acestuia și de remediere a efectelor sale. „Atacatorii au exploatat o serie de vulnerabilități sistemice la nivelul sistemelor de operare Microsoft, însă în urma intervenției Centrului Național Cyberint atacul a fost oprit.
Nu au fost identificate exfiltrări de date sensibile, serviciul de e-mail afectat fiind remediat.
De asemenea, SRI a informat beneficiarii legali și, totodată, aspectele respective au făcut obiectul cooperării cu partenerii europeni, la nivelul comunității de intelligence, precum și cu cei de la nivelul UE și NATO”, se mai spune în comunicatul SRI.
„SRI/ Centrul National Cyberint are în derulare măsuri investigative complexe care vizează și alte secvențe conexate cu campanii cibernetice implementate de Federația Rusă.
SRI/ Centrul Național Cyberint va continua să acționeze constant pentru identificarea și investigarea oricăror noi tentative de compromitere a instituțiilor din plan național”, continuă comunicatul.
Știrea inițială
O organizație guvernamentală din România avea un sistem de e-mail compromis cel puțin din 23 decembrie 2025, potrivit analizei ESET Research publicate la 10 noiembrie 2026. Programul identificat pe server căuta mesaje trimise către sau primite de la adrese instituționale NATO și UE. Constatarea privește corespondența aflată în sistemul românesc; analiza nu descrie compromiterea sistemelor NATO sau ale UE.
ESET Research nu numește organizația din România. Cercetătorii au stabilit că sistemul era compromis cel puțin din 23 decembrie 2025 și că activitatea atacatorilor a crescut la 20 ianuarie 2026. Același set de instrumente fusese detectat la o organizație guvernamentală din Kazahstan la 28 noiembrie 2025, scrie cybersecuritynews.com.
Ce făcea programul de pe serverul Microsoft Exchange
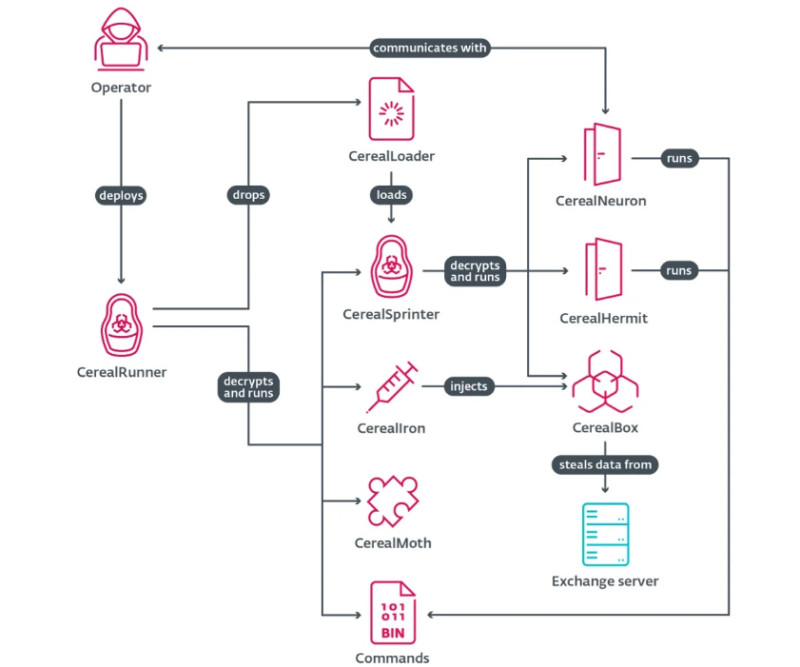
Componenta numită CerealBox funcționa în Microsoft Exchange și era configurată să identifice mesaje schimbate cu adrese din domeniile nato.int și europa.eu. Lista urmărită cuprindea și un număr mic de persoane aparent implicate în activități guvernamentale legate de NATO și UE.
Programul verifica mesaje cu atașamente.doc,.docx sau.pdf, folosind criterii precum expeditorul, destinatarul, subiectul și numele fișierului.
Potrivit descrierii tehnice ESET Research / WeLiveSecurity, mesajele selectate puteau fi comprimate, criptate și pregătite pe server pentru preluare. Cercetătorii descriu și comenzi prin care operatorii puteau citi și șterge acele fișiere.
Nu au publicat însă o dovadă că mesaje din cazul românesc au fost transferate în afara rețelei și nici un număr al mesajelor selectate sau copiate.
Cui atribuie ESET operațiunea
ESET Research atribuie activitatea grupării Turla, cu un grad ridicat de încredere, invocând folosirea unei componente atribuite anterior grupării și asemănarea cu un program asociat acesteia într-un raport din 2017.
ESET arată și că Turla, cunoscută sub numele Snake, este considerată pe scară largă parte a FSB. Analiza nu identifică public persoanele care au operat programul în România.
Cercetătorii nu au putut stabili cum a fost obținut accesul inițial. Exploatarea unei vulnerabilități este prezentată doar ca posibilitate. ESET Research nu a identificat nici adresele IP de la care operatorii au accesat serverul.
Un articol anterior publicat de Cybersecuritynews.com despre colaborarea dintre Turla și Gamaredon descria o altă cale de spionaj pe termen lung, în care Gamaredon asigura accesul înainte ca Turla să-și implementeze backdoor-ul Kazuar, scrie cybersecuritynews.com.
Cercetătorii nu au putut stabili cum au pătruns inițial atacatorii în niciuna dintre cele două organizații. Deși serverele Exchange erau conectate la internet, exploatarea unei vulnerabilități software rămâne doar o posibilitate.
Constatările nu identifică o vulnerabilitate specifică, o campanie de phishing sau un cont furat ca punct de intrare. Această distincție este importantă deoarece Cereal descrie activitatea ulterioară compromiterii, nu o nouă metodă confirmată de pătrundere în Exchange.
Cereal își trage numele de la „serializare”, un proces de împachetare a datelor unui program astfel încât acesta să poată fi reconstituit ulterior. Componentele sale utilizează această abordare pentru a transporta programe .NET criptate, a le despacheta și a le rula în memorie.
Editor : M.C
Urmărește știrile Digi24.ro și pe Google News